Softwaretests müssen mit der Systemkomplexität wachsen
Die Komplexität von Embedded Software nimmt kontinuierlich zu. Moderne Steuergeräte integrieren zahlreiche Softwarekomponenten, umfangreiche Basissoftware und vielfältige Kommunikationsschnittstellen. Gleichzeitig erfolgt die Entwicklung häufig verteilt über mehrere Unternehmen: OEMs, Tier-1- und Tier-2-Zulieferer entwickeln unterschiedliche Teile des Gesamtsystems.
Für die Softwareabsicherung entsteht daraus eine zentrale Herausforderung: Während einzelne Funktionen bereits früh auf Komponentenebene getestet werden können, werden Integrationsprobleme häufig erst sichtbar, wenn die Software auf der realen Hardware zusammengeführt wird.
Traditionell übernehmen Hardware-in-the-Loop-Systeme (HiL) und Fahrzeugtests einen großen Teil dieser Systemabsicherung. Diese Testinstanzen sind allerdings kostenintensiv, nur begrenzt verfügbar und im Entwicklungsprozess häufig erst vergleichsweise spät einsetzbar.
Die Folge sind lange Feedbackzyklen. Zwischen einer Softwareänderung und der Rückmeldung aus einem Integrationstest können mehrere Wochen liegen. Tritt ein Fehler auf, müssen Entwicklungsteams zunächst ermitteln, welche Softwarekomponente, Schnittstelle oder Konfiguration dafür verantwortlich ist.
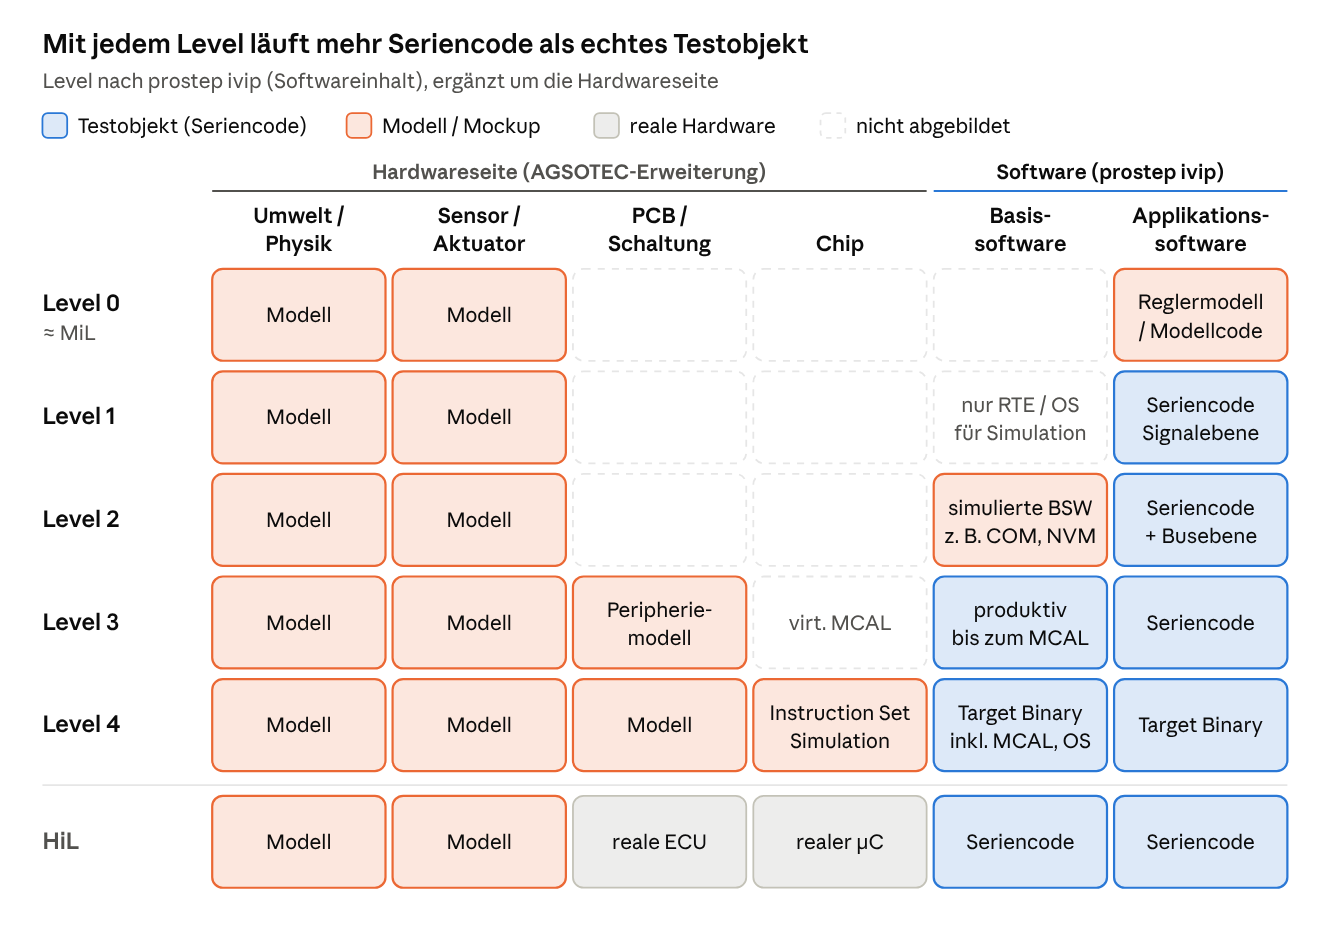
Software-in-the-Loop (SiL) bietet die Möglichkeit, einen wesentlichen Teil dieser Absicherung in eine virtuelle Umgebung zu verlagern. Entscheidend ist dabei jedoch nicht allein, dass Software virtuell ausgeführt wird. Vielmehr bestimmt der gewählte Virtualisierungsgrad, welche Softwarebestandteile tatsächlich getestet werden können und wie realitätsnah sich das System verhält.
Shift Left: Von der Komponentenprüfung zum virtuellen Systemtest
Die Grundidee hinter Shift Left ist einfach: Fehler sollen möglichst früh im Entwicklungsprozess gefunden werden.
Software-in-the-Loop ist hierfür längst ein etabliertes Verfahren. Besonders verbreitet ist die Verwendung einzelner Softwarekomponenten in virtuellen Testumgebungen, beispielsweise für Unit-Tests oder entwicklungsnahe Funktionsprüfungen.
Die Grenzen zeigen sich bei der Integration. Ein erfolgreicher Komponententest stellt noch nicht sicher, dass mehrere Applikationen korrekt miteinander kommunizieren oder dass das Zusammenspiel mit der produktiven Basissoftware fehlerfrei funktioniert.
Deshalb reicht es nicht aus, lediglich mehr Unit-Tests durchzuführen. Für eine wirksame Shift-Left-Strategie müssen auch Integrations- und Systemtests auf früh verfügbare Testinstanzen verlagert werden. Der Schlüssel hierzu ist die Virtualisierung unterschiedlicher Software- und Hardwareebenen einer Electronic Control Unit (ECU).
Die vier Virtualisierungslevel im Überblick
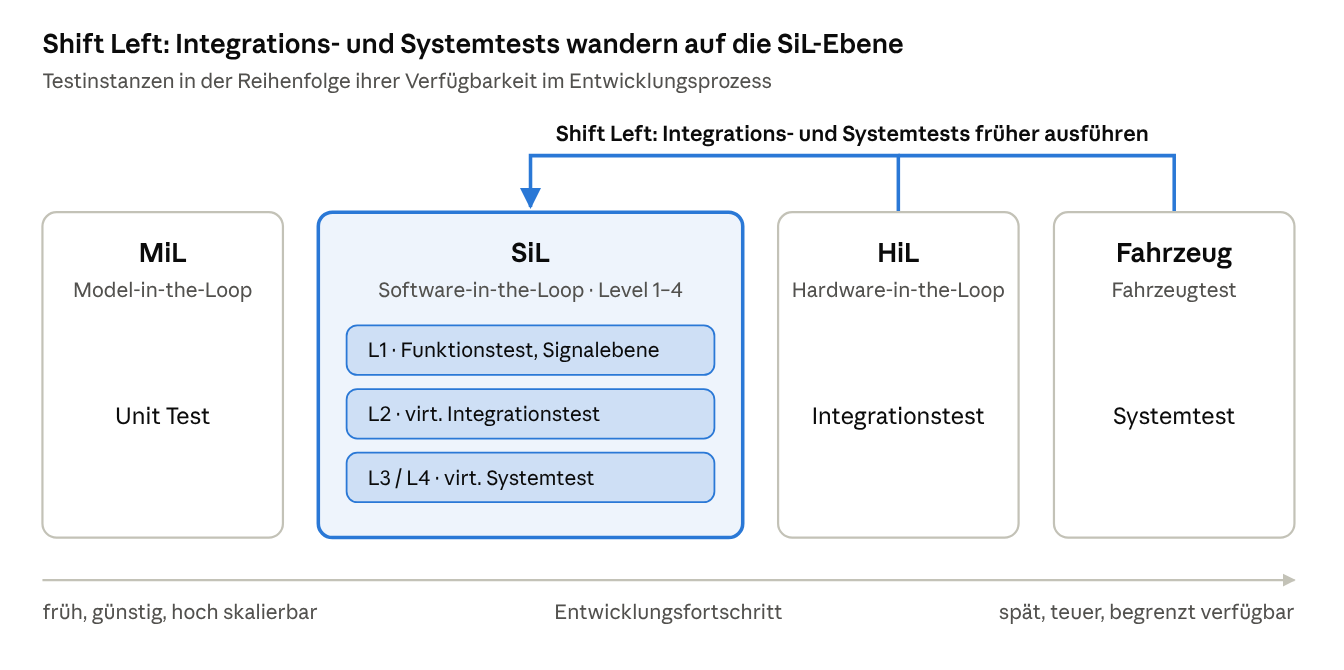
Für die Einordnung virtueller ECUs (vECUs) orientieren wir uns an den Leveln, die das prostep-ivip-Whitepaper Requirements for the Standardization of Virtual Electronic Control Units (2020) vorschlägt. Die Level unterscheiden sich dort nach dem Softwareinhalt der vECU. Level 0 umfasst nur das Reglermodell oder daraus generierten Code und entspricht im Wesentlichen Model-in-the-Loop; ab Level 1 enthält die vECU Seriencode. Die Grafik ergänzt diese Sicht um die Hardwareseite – Umwelt, Sensorik, Schaltung und Chip – und zeigt, welche Ebenen auf welchem Level als echtes Testobjekt laufen und welche durch Modelle ersetzt werden.
Level 1 – Applikationssoftware auf Signalebene
Level 1 enthält Seriencode der Applikationssoftware – eine einzelne Komponente, mehrere Komponenten oder alle Applikationsanteile einer ECU. Die darunterliegenden Schichten wie RTE und Betriebssystem stammen nicht aus der Serie, sondern werden speziell für die Simulation erzeugt. Basissoftware ist nicht enthalten, direkte Hardwarezugriffe sind ausgeschlossen. Kommuniziert wird ausschließlich auf Signalebene, ohne Bus- oder Netzwerksimulation.
Dadurch können Entwickler Funktionen frühzeitig prüfen und mit hoher Transparenz debuggen – von der einzelnen Komponente bis zu Funktionsketten über mehrere Komponenten. Aussagen über Buskommunikation, das Zusammenspiel mit der Basissoftware oder das Verhalten der vollständigen ECU sind nicht möglich.
Level 2 – Simulierte Basissoftware und Busebene
Level 2 ergänzt Level 1 um simulierte Basissoftware. Sie ist kein Seriencode, sondern wird eigens für die Simulation erstellt, etwa als Kommunikationsstack, NVRAM- oder Diagnosefunktion (Mockups). Der entscheidende Unterschied zu Level 1: Die vECU kommuniziert nicht mehr nur auf Signalebene, sondern auch auf Bus- und Netzwerkebene, zum Beispiel über simuliertes CAN oder Ethernet.
Damit lassen sich vollständige Funktionsketten, Buskommunikation, Restbusanbindung und Diagnosetests über mehrere Applikationen hinweg prüfen. Ein wesentlicher Vorteil: Diese Integrationstests sind möglich, bevor die produktive BSW oder reale Hardware verfügbar ist.
Level 3 – Produktive Basissoftware
Level 3 enthält neben der Applikationssoftware auch die produktive Basissoftware – so viel Seriencode wie möglich, solange er hardwareunabhängig ist. Die Trennung zur realen Hardware erfolgt am Microcontroller Abstraction Layer (MCAL); hardwareabhängige Anteile werden durch simulierte Teile ergänzt. Level 3 eignet sich auch, um die Basissoftware selbst zu testen – die Applikationssoftware kann dann reduziert werden.
In der Praxis erweitern wir Level 3 zusätzlich um Modelle der ECU-Peripherie und der Schaltung. Diese Erweiterung ist nicht Teil der Whitepaper-Definition, macht die Ein- und Ausgänge der Software aber realitätsnah. So lässt sich ein umfangreicher ECU-Software-Stack einschließlich Kommunikations-, Diagnose- und Basissoftwarefunktionen ausführen.
Damit wird eine deutlich tiefere Absicherung der Softwareintegration möglich. Gleichzeitig bleiben bestimmte hardwareabhängige Effekte, insbesondere das exakte Timing, nur eingeschränkt abbildbar.
Level 4 – Target Binary auf virtueller Zielhardware
Bei Level 4 wird der unveränderte, für die Zielhardware kompilierte Seriencode in einer virtuellen Hardwareumgebung ausgeführt. Mittels Instruction Set Simulation laufen alle Softwareschichten mit, einschließlich MCAL, Betriebssystem und hardwarenaher Treiber.
Der entscheidende Vorteil: Auf der Softwareseite ist keine Anpassung nötig. Es wird dasselbe Target Binary getestet, das später auf die ECU geflasht wird. Der Build-Prozess ist derselbe wie für die reale ECU. Abweichungen zwischen Test- und Serienstand sind damit ausgeschlossen.
Der Aufwand verlagert sich damit auf die Hardwareseite. Mikrocontroller und ECU-Peripherie müssen so genau modelliert werden, dass sich der Seriencode wie auf der realen Hardware verhält. Hinzu kommen hohe Anforderungen an die Simulationsperformance und an die Integration der Hardwaremodelle.
Welcher Fehler wird wo gefunden?
Fehler können auf verschiedenen Ebenen entstehen: in der Logik einer Softwarekomponente, an Schnittstellen zwischen Applikationen, an der Grenze zwischen Applikation und BSW oder in der BSW selbst. Je integrierter eine Testinstanz ist, desto mehr dieser Fehlerarten kann sie aufdecken – gleichzeitig hat jede Instanz Stärken für bestimmte Fehlerarten.
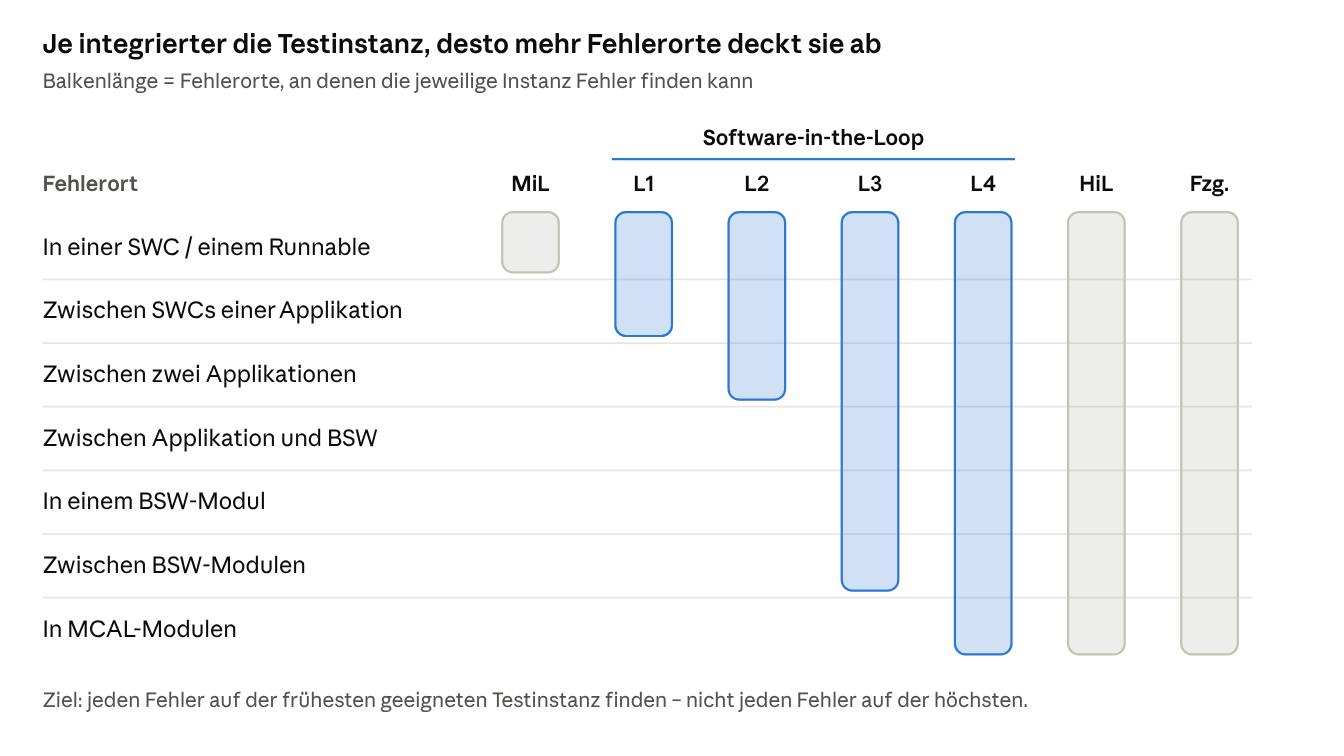
Mit dem Integrationsgrad steigt allerdings auch der Debugging-Aufwand. In einer Level-1-Umgebung lässt sich ein Fehler direkt einer Komponente zuordnen. In einer vollständig integrierten vECU muss er erst über mehrere Softwareschichten, Partnerlieferungen und Modelle hinweg eingegrenzt werden. Niedrige Virtualisierungslevel behalten deshalb ihre Berechtigung: Sie finden bestimmte Fehlerarten schneller, günstiger und mit klarerer Ursache.
Dabei gilt: Nicht jeder gefundene Fehler liegt im Seriencode. Auch Plant-Modelle, BSW-Mockups oder Peripheriemodelle können fehlerhaft sein oder von der Realität abweichen. Eine belastbare Analyse prüft daher immer auch das Modell als mögliche Fehlerquelle.
Die Level beschreiben deshalb unterschiedliche technische Ansätze und sind nicht als starre Entwicklungsreihenfolge zu verstehen. Die geeignete Testumgebung hängt stets von den jeweiligen Testzielen ab.
Praxisbeispiel: Wenn Integrationsfehler erst Wochen später sichtbar werden
Wie sich unterschiedliche Virtualisierungsgrade in der Praxis auswirken, zeigen zwei Automotive-Projekte, die AGSOTEC begleitet hat.
Im Mittelpunkt steht die Softwareentwicklung eines Steuergeräts mit mehreren Sensoren und Aktuatoren sowie umfangreicher CAN-Kommunikation. Die Software basiert auf AUTOSAR und wird von verschiedenen Entwicklungspartnern bereitgestellt.
Die Verantwortlichkeiten sind verteilt: Der OEM entwickelt Teile der Applikationssoftware modellbasiert, während ein Tier-1-Zulieferer weitere Softwareanteile, die Basissoftware und die Softwareintegration übernimmt. Ein Tier-2-Zulieferer liefert zusätzliche Applikationsfunktionen. AGSOTEC unterstützt die modellbasierte Entwicklung, die AUTOSAR-Integration, die Softwarevirtualisierung sowie die Koordination der Schnittstellen zwischen den Beteiligten.
Die Ausgangssituation
Zu Beginn des Projekts wurden virtuelle Tests überwiegend auf Modell- und Komponentenebene durchgeführt. Die Kommunikation zwischen Applikationen unterschiedlicher Entwicklungspartner konnte damit nur begrenzt abgesichert werden. Ein wesentlicher Teil der Integrationstests fand erst auf HiL- oder Fahrzeugebene statt.
Die dadurch entstehenden Feedbackzyklen lagen teilweise bei zwei bis vier Wochen. Für die Softwareentwicklung hatte das erhebliche Konsequenzen: Fehler in Kommunikationsbeziehungen oder Funktionsketten wurden spät erkannt. Die Analyse erforderte häufig die Abstimmung zwischen mehreren Entwicklungspartnern.
Die Lösung: Aufbau einer Level-2-vECU
Um die Applikationssoftware früher integrieren und testen zu können, wurde eine Level-2-vECU aufgebaut. Hierzu wurden die Softwarekomponenten verschiedener Entwicklungspartner in einer gemeinsamen virtuellen Umgebung zusammengeführt – der Tier-2-Anteil etwa als vorkompiliertes Objekt mit vollem Funktionsumfang.
Die erforderlichen Basissoftwarefunktionen wurden durch Mockups bereitgestellt, beispielsweise Funktionen des Diagnostic Event Managers (DEM) und der Non-Volatile Memory (NVM). Über Sensor- und Aktuatormodelle wurde die Applikationssoftware mit einer virtuellen Umgebung verbunden. Eine automatisierte Toolchain mit Continuous Integration, Testfalldatenbanken und Ergebnisanalyse ermöglichte die regelmäßige Durchführung umfangreicher Tests.
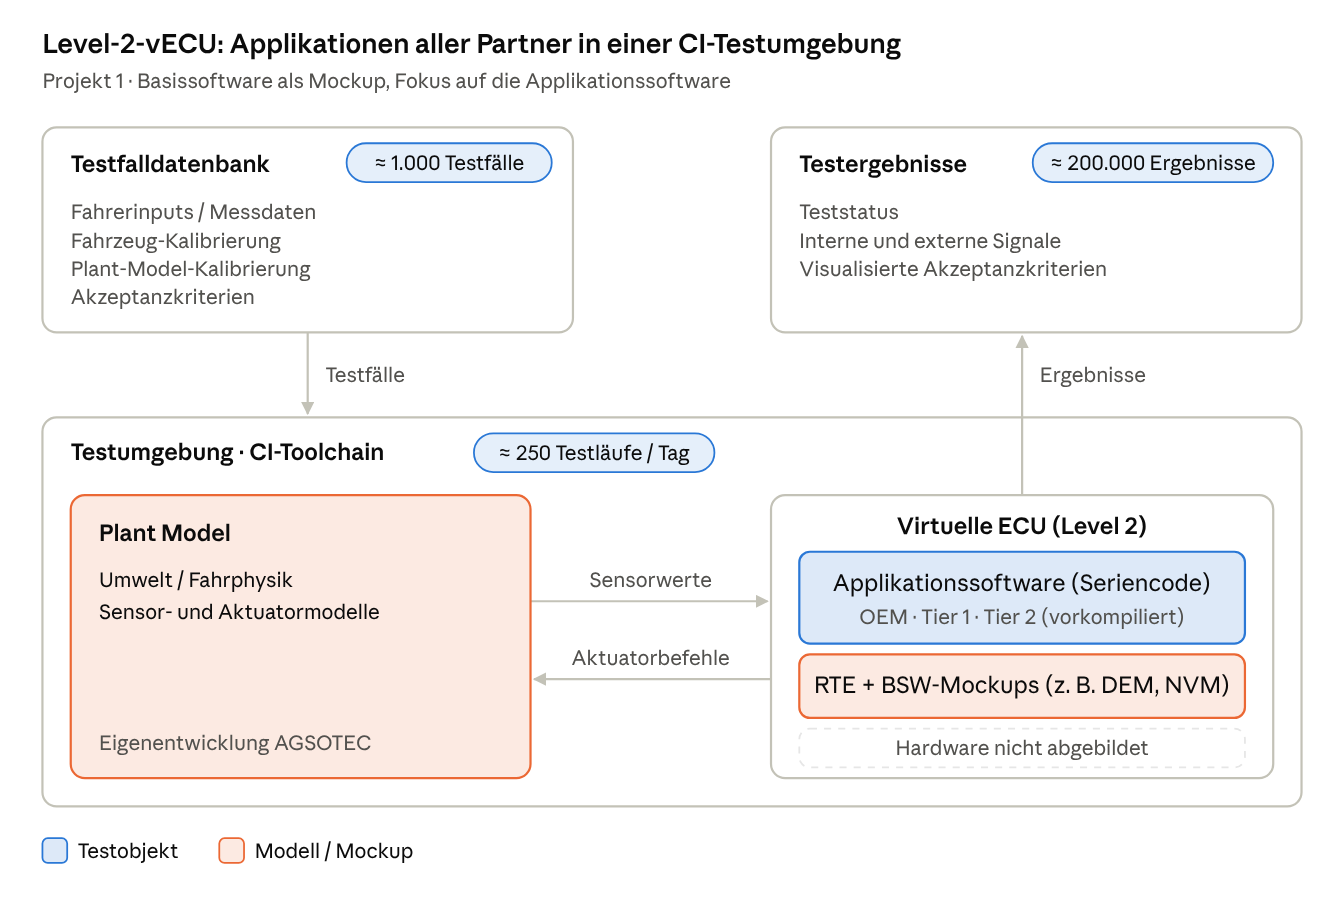
Das Ergebnis war eine signifikante Verbesserung der Entwicklungsrückmeldung:
// Projekt mit Level-2-vECU
- Rund 1.000
- automatisierte Testfälle
- Etwa 250
- Testläufe pro Tag
- 1 Tag
- Feedback statt zuvor zwei bis vier Wochen
Die Virtualisierung machte es möglich, Fehler in der funktionalen Integration deutlich früher zu erkennen und unmittelbar an die zuständigen Entwicklungsteams zurückzumelden. Besonders wichtig war dabei, dass sich die Lösung in den bestehenden Entwicklungsprozess integrieren ließ.
Die Level-2-vECU ersetzte nicht sämtliche Hardwaretests. Sie übernahm diejenigen Prüfungen, für die eine vollständige ECU-Integration auf realer Hardware nicht notwendig war.
Folgeprojekt: Wenn die Basissoftware zum Testgegenstand wird
In einem weiteren Steuergeräteprojekt mit vergleichbarer Architektur waren die Randbedingungen andere. Ein Großteil der erwarteten Integrationsrisiken lag diesmal nicht in der Applikationssoftware, sondern in der Basissoftware und an ihren Schnittstellen. Gleichzeitig hatte der OEM mit dem Tier-1-Zulieferer von Beginn an vereinbart, dass der BSW-Quellcode für die virtuelle Absicherung bereitgestellt wird.
Damit war die Voraussetzung für einen höheren Virtualisierungsgrad geschaffen. Eine Level-2-Virtualisierung hätte hier nur begrenzt geholfen. Da sie die Basissoftware durch Mockups abbildet, lässt sich das Verhalten der produktiven BSW nicht prüfen. Fehler in Kommunikation, Diagnose oder Speicherverwaltung wären erst auf HiL oder im Fahrzeug aufgefallen.
Deshalb wurde in diesem Projekt eine Level-3-vECU aufgebaut. Die Toolchain und die Erfahrungen aus dem ersten Projekt konnten dabei übernommen werden.
Von der modellierten BSW zum produktiven Software-Stack
Im Gegensatz zu Level 2 wurde bei Level 3 ein großer Teil der tatsächlichen Basissoftware in die virtuelle ECU integriert. Die Hardwareabhängigkeiten mussten dabei so aufgelöst werden, dass die Software auf einem PC-basierten Simulationssystem ausgeführt werden konnte.
Die Trennung zur Hardware erfolgte möglichst nahe am MCAL; hardwareabhängige Funktionen wurden durch virtuelle Implementierungen ersetzt. Zusätzlich wurde das bestehende Plant Model um Modelle der relevanten ECU-Peripherie erweitert, einschließlich einer Abbildung von PCB-beziehungsweise Schaltungsaspekten.
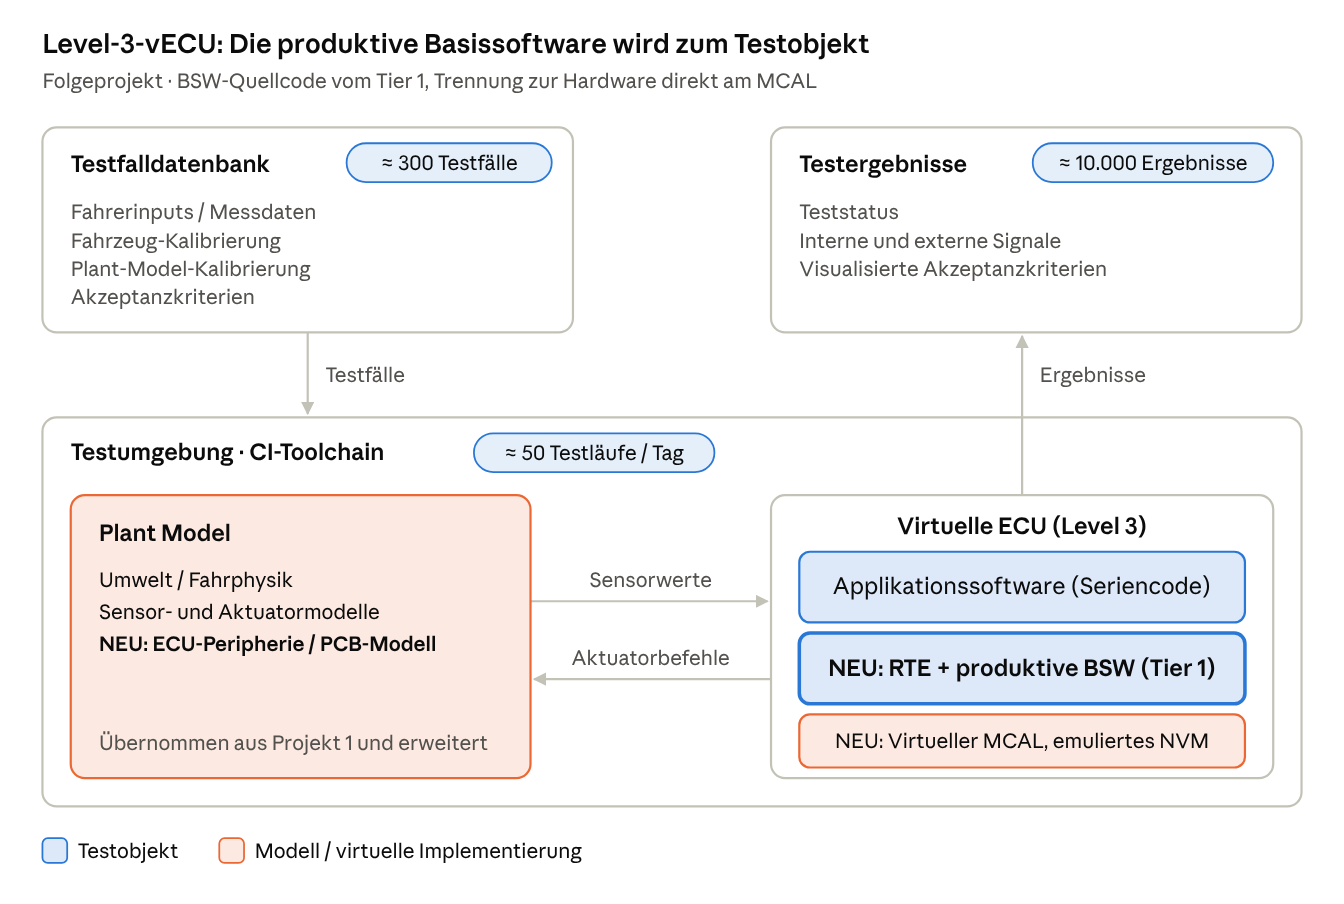
Damit konnten nicht mehr nur einzelne Funktionsketten der Applikationssoftware, sondern auch deren Zusammenspiel mit der produktiven BSW untersucht werden. Das eröffnete neue Möglichkeiten für die frühzeitige Absicherung von Diagnosefunktionen, Kommunikationsverhalten und Softwareintegration.
Die eigentliche Herausforderung: Eine funktionierende virtuelle ECU entsteht nicht auf Knopfdruck
Die Entwicklung einer Level-3-vECU ist deutlich anspruchsvoller als die Virtualisierung einzelner Applikationskomponenten. Zwar bieten unterschiedliche Werkzeughersteller umfangreiche Funktionen zur Softwarevirtualisierung. In realen Entwicklungsprojekten entstehen jedoch häufig zusätzliche Herausforderungen durch projektspezifische Softwareimplementierungen und heterogene Toollandschaften. Drei Aspekte waren im beschriebenen Projekt besonders relevant.
1. Hardwareabhängiger Code außerhalb standardisierter Schnittstellen
In einer idealen AUTOSAR-Architektur werden Hardwarezugriffe über klar definierte Abstraktionsschichten realisiert. In der Praxis existieren jedoch auch Softwarebestandteile, die direkt auf hardwarespezifische Register oder andere plattformabhängige Funktionen zugreifen – im Projekt etwa direkte Registerzugriffe aus der Applikationssoftware.
Solche Zugriffe können nicht ohne Weiteres in einer PC-basierten Simulation ausgeführt werden. Für die Virtualisierung mussten daher projektspezifische Registerzugriffe analysiert und durch geeignete virtuelle Implementierungen ersetzt werden. Entscheidend war dabei, das für die Applikationssoftware relevante Verhalten der Hardware hinreichend korrekt nachzubilden.
2. Virtualisierung der nichtflüchtigen Speicherverwaltung
Eine weitere Herausforderung entstand durch projektspezifische Anforderungen an die Non-Volatile-Memory-Verwaltung. Die vorhandenen Virtualisierungswerkzeuge konnten die eingesetzte Implementierung nicht vollständig abbilden.
Daher wurde eine individuelle Lösung entwickelt, die auf der Analyse und Emulation des vorhandenen NV-Layouts basierte. Dazu gehörte unter anderem die Berücksichtigung der Speicherblöcke, ihrer Datenstrukturen und der relevanten Verwaltungsinformationen.
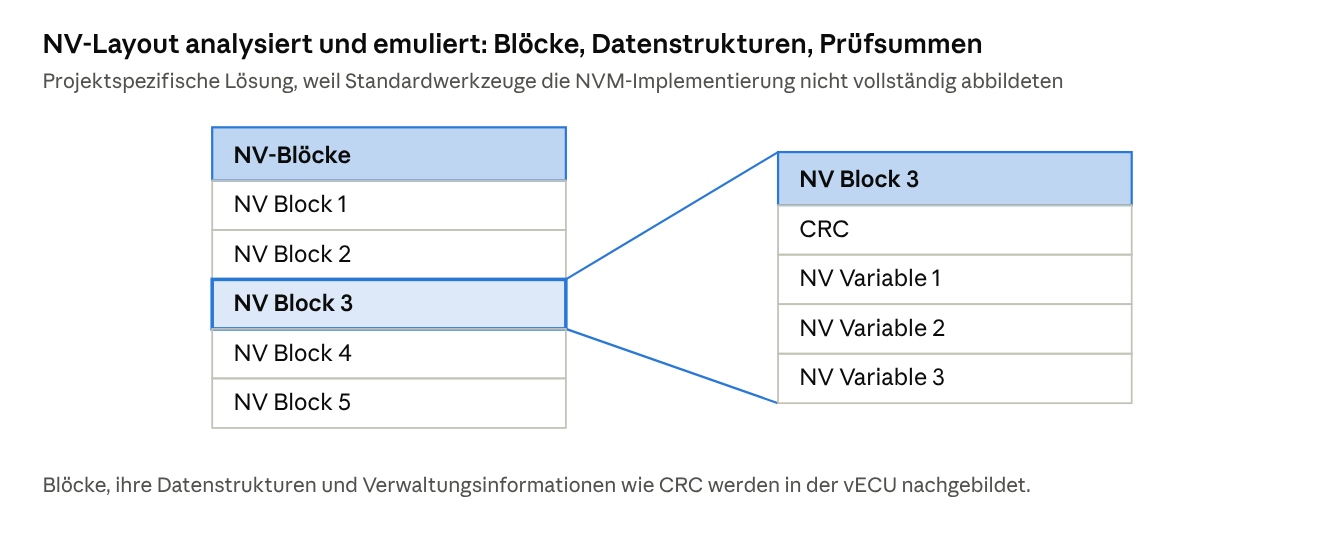
Dieses Beispiel verdeutlicht einen wichtigen Aspekt der Softwarevirtualisierung: Standardwerkzeuge liefern eine technische Grundlage, ersetzen jedoch nicht zwangsläufig die projektspezifische Integration.
3. Unterschiedliche Tools und Entwicklungspartner
Auch die Zusammenarbeit zwischen mehreren Unternehmen beeinflusst die Umsetzung. Software, Modelle und Konfigurationen entstehen häufig in unterschiedlichen Werkzeuglandschaften. Hinzu kommen Fragen des Intellectual Property und der Verfügbarkeit notwendiger Quellcode- oder Schnittstelleninformationen. Unsere Erfahrung: Solche Regelungen sollten vor Projektbeginn vereinbart werden – ein unabhängiger Dienstleister kann dabei vermitteln.
Ein weiterer technischer Aspekt ist die Kompatibilität der verwendeten Werkzeuge. Plant-Modelle, Virtualisierungsumgebungen und Simulationswerkzeuge müssen miteinander kommunizieren. Proprietäre Schnittstellen oder zusätzliche Adapter verursachen Integrationsaufwand und können die Simulationsperformance beeinflussen.
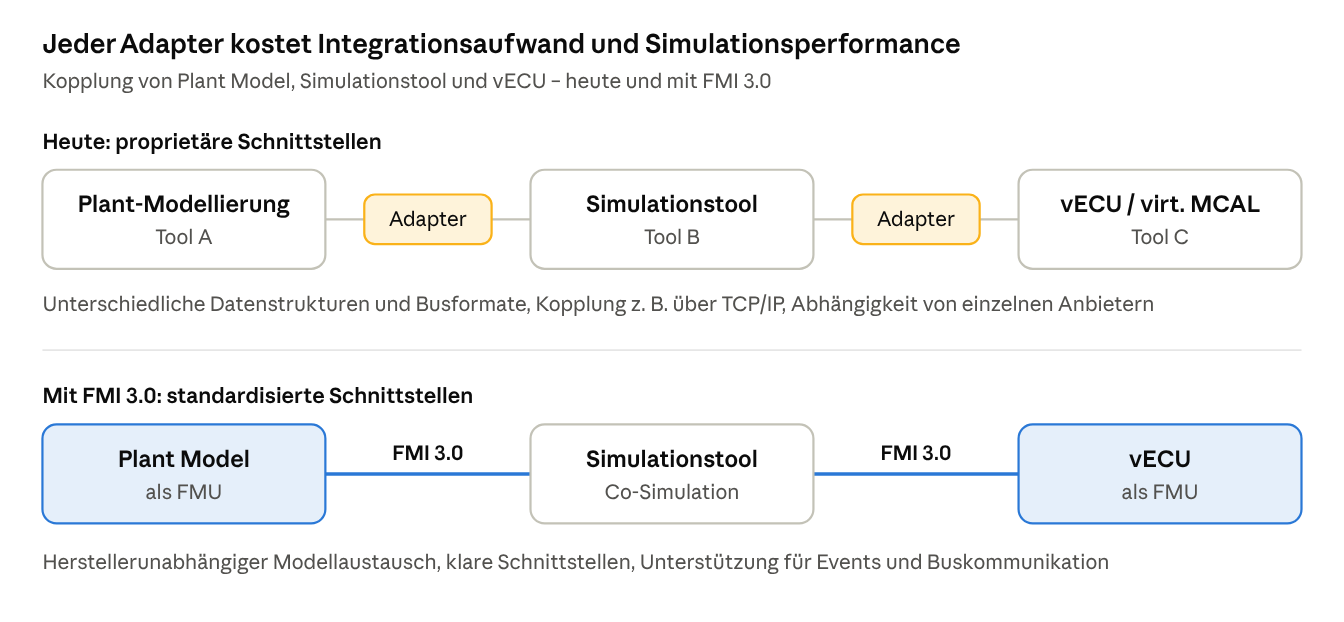
Standardisierte Schnittstellen, beispielsweise auf Basis von FMI 3.0 und Functional Mock-up Units (FMUs), bieten hierfür wichtige Ansätze zur Verbesserung der Interoperabilität. Die Integration bleibt dennoch eine eigenständige Engineering-Aufgabe, insbesondere wenn produktive Software unterschiedlicher Zulieferer zusammengeführt wird.
Ergebnisse: Mehr Fehler vor dem Einsatz auf realer Hardware erkennen
Mit der Level-3-vECU wurde Software-in-the-Loop zu einer wichtigen Test- und Debugging-Instanz im Entwicklungsprozess. Die virtuelle Testumgebung ermöglichte es, Fehler unmittelbar auf Softwareebene zu analysieren, statt hierfür zunächst die reale ECU oder eine HiL-Testumgebung einsetzen zu müssen. Das erleichterte insbesondere die Untersuchung komplexer Softwareinteraktionen über mehrere Software-Schichten hinweg.
Im Projekt wurden folgende Ergebnisse erzielt:
// Folgeprojekt mit Level-3-vECU
- 55 %
- der betrachteten Softwarefehler vor dem Flashen auf die Hardware auf SiL-Ebene erkannt
- Rund 1.100
- Datenpunkte für Diagnosen einschließlich Querverriegelungslogik
- Etwa 300 / 50
- Testfälle / Testläufe pro Tag
- 20–30 %
- geschätzte Kostenreduktion der Softwareabsicherung laut Einschätzung des Kunden
Die Angabe von 20–30 % ist eine projektspezifische Einschätzung des Kunden. Die exakte Quantifizierung solcher Einsparungen ist anspruchsvoll, da neben eingesparten Hardwaretests auch die anfänglichen Investitionen in Modelle, Virtualisierung und Toolchain berücksichtigt werden müssen.
Neben der früheren Fehlererkennung entstanden wirtschaftliche Vorteile. Nach Einschätzung des Kunden konnten die Kosten der Softwareabsicherung durch den Einsatz von SiL um etwa 20–30 % reduziert werden. Die exakte Quantifizierung solcher Einsparungen ist allerdings anspruchsvoll, da neben eingesparten Hardwaretests auch die anfänglichen Investitionen in Modelle, Virtualisierung und Toolchain berücksichtigt werden müssen.
Wesentlich war zudem die Akzeptanz der neuen Testinstanz innerhalb der Entwicklung. SiL etablierte sich als erste Anlaufstelle für das Debugging und ergänzte die nachfolgenden Hardwaretests. Die im Projekt gewonnenen Erfahrungen bildeten außerdem eine Grundlage für weitere Virtualisierungsvorhaben.
Fazit: Die passende Virtualisierung ist entscheidender als der höchste Level
Das Praxisbeispiel zeigt, dass Software-in-the-Loop weit über klassische Komponenten- und Unit-Tests hinausgehen kann. Bereits mit einer Level-2-vECU lassen sich erhebliche Vorteile erzielen, wenn mehrere Applikationen frühzeitig integriert und automatisiert getestet werden sollen. Werden dagegen auch die produktive Basissoftware und ihre Integration zum wesentlichen Testgegenstand, kann eine Level-3-Virtualisierung den notwendigen zusätzlichen Funktionsumfang bereitstellen.
Der Mehrwert entsteht jedoch nicht allein durch einen höheren Virtualisierungsgrad. Entscheidend sind die Auswahl geeigneter Testziele, eine belastbare Virtualisierungsarchitektur, die Integration der beteiligten Softwarekomponenten sowie eine automatisierte und wartbare Testumgebung.
Ebenso wichtig sind die organisatorischen Voraussetzungen. Welche Objekte oder Quellcodes zwischen OEM und Zulieferern ausgetauscht werden, entscheidet darüber, welcher Virtualisierungsgrad überhaupt möglich ist. Diese Vereinbarungen müssen früh getroffen werden, idealerweise schon bei der Beauftragung. Wird die virtuelle Absicherung erst nachträglich mitgedacht, fehlen oft die nötigen Lieferungen, und der erwartete Nutzen bleibt aus.
Das Ziel sollte nicht sein, möglichst viel Hardware zu virtualisieren. Vielmehr geht es darum, jeden Softwarefehler auf der frühesten geeigneten Testinstanz zu finden.
Software-in-the-Loop wird damit zu einem wichtigen Baustein für kürzere Entwicklungszyklen, effizientere Integration und eine wirtschaftliche Absicherung komplexer Embedded-Systeme.
// Kontakt
Über virtuelle Absicherung sprechen
Sie möchten herausfinden, welche Tests sich in Ihrem Entwicklungsprojekt sinnvoll virtualisieren lassen? Sprechen Sie mit uns über Ihre bestehende Softwarearchitektur, Teststrategie und die Möglichkeiten einer virtuellen Absicherung.